
News
Eine Stunde geschenkt: In der Nacht auf Sonntag endet die Sommerzeit

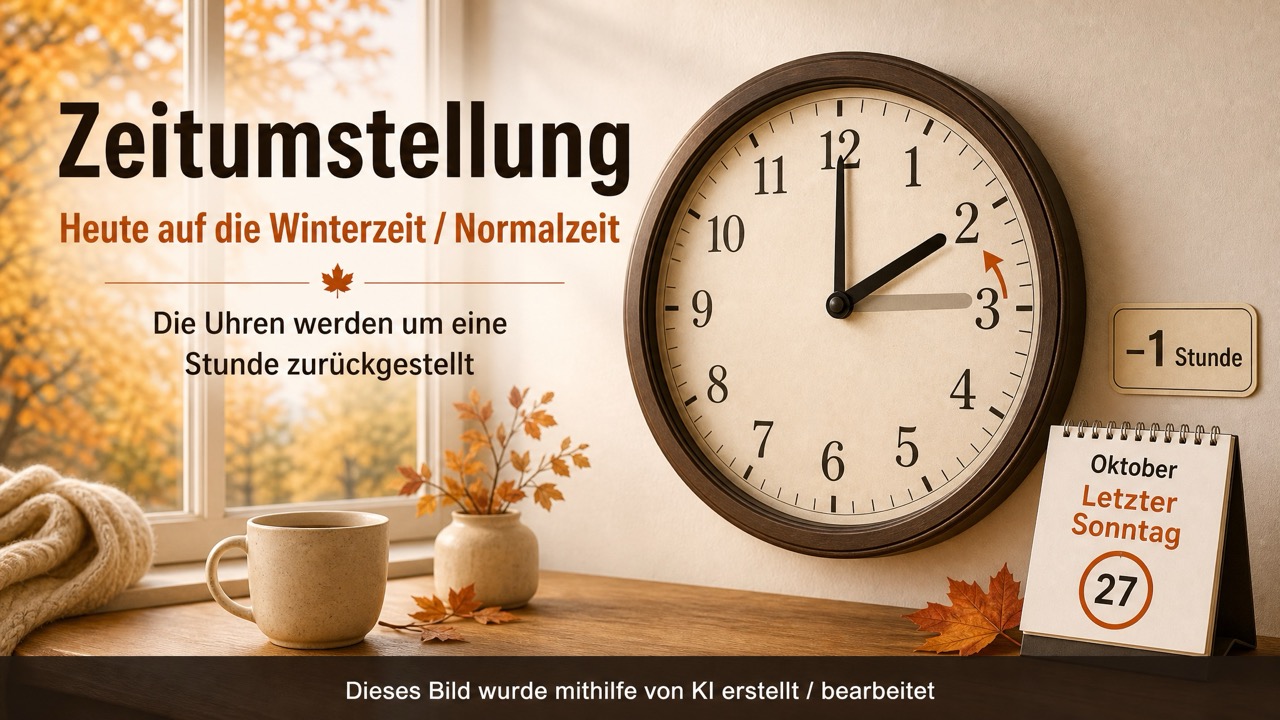
Es ist wieder so weit: In der Nacht von Samstag, 24. Oktober, auf Sonntag, den 25. Oktober 2026, wurden die Uhren umgestellt. Die Mitteleuropäische Sommerzeit (MESZ) verabschiedet sich in die Pause, und die normale Mitteleuropäische Zeit (MEZ) – umgangssprachlich oft als „Winterzeit“ bezeichnet – übernimmt wieder das Kommando. Für alle bedeutet das an diesem Wochenende vor allem eine willkommene zusätzliche Stunde Schlaf.
Vor oder zurück? Die klassische Eselsbrücke für die Zeitumstellung
Jedes halbe Jahr stellt sich für viele Menschen dieselbe Frage: Drehen wir den Zeiger nun vor oder zurück?
Die Regelung für die Nacht zum 25. Oktober ist eindeutig: Um 03:00 Uhr morgens wurden die Uhren um eine Stunde auf 02:00 Uhr zurückgestellt. Wer sich das Prinzip merken möchte, greift am besten zu den bewährten Merkhilfen:
Die Gartenmöbel-Regel besagt: Im Frühjahr stellt man die Gartenmöbel vor die Tür (Zeiger eine Stunde vor), im Herbst holt man sie wieder zurück ins Haus (Zeiger eine Stunde zurück). Nach der Thermometer-Regel steigen im Frühling die Temperaturen ins Plus (+1 Stunde), während sie im Herbst ins Minus fallen (-1 Stunde).
Während Smartphones, Funkuhren, Smartwatches und moderne Computer die Umstellung dank automatischer Zeitserver in der Regel unbemerkt im Schlaf erledigen, müssen analoge Wanduhren, Küchenwecker, Backöfen oder die Zeitanzeige im Auto am Sonntagmorgen noch traditionell von Hand angepasst werden.
Morgens früher hell, abends früher dämmrig
Mit dem Wechsel zur Normalzeit verschiebt sich das Tageslicht spürbar. Ab Sonntag wird es morgens rund eine Stunde früher hell, was vielen Frühaufstehern und Schulkindern den Start in den Tag erleichtert.
Auf der anderen Seite setzt die Dämmerung am späten Nachmittag deutlich früher ein. Für Fußgänger, Radfahrer und Autofahrer im Straßenverkehr heißt das: Reflektoren, funktionierende Beleuchtung am Fahrrad und erhöhte Aufmerksamkeit werden in den Abendstunden wieder umso wichtiger.
Kleiner „Mini-Jetlag“ für den Biorhythmus
Auch wenn das Zurückstellen der Uhr von vielen als angenehmer empfunden wird als der Verlust einer Stunde im Frühjahr, bringt der Wechsel bei einigen Menschen die innere Uhr vorübergehend durcheinander. Müdigkeit am frühen Abend, früheres Aufwachen am Morgen oder leichte Konzentrationsschwierigkeiten sind in den ersten Tagen keine Seltenheit.
Fachleute raten daher, den Sonntag für einen ausgiebigen Spaziergang an der frischen Luft zu nutzen: Das natürliche Tageslicht hilft dem Körper dabei, die Hormonproduktion anzupassen und den Biorhythmus zügig auf den neuen Takt einzustellen.
Die Zeitumstellung auf einen Blick
- Ereignis: Wechsel von der Sommerzeit (MESZ) zur Normalzeit / Winterzeit (MEZ)
- Zeitpunkt: Nacht von Samstag, 24. Oktober, auf Sonntag, 25. Oktober 2026
- Uhrzeit-Anpassung: Um 03:00 Uhr wurde die Uhr auf 02:00 Uhr zurückgestellt (eine Stunde geschenkt)
- Automatische Geräte: Smartphones, Computer und Funkuhren stellen sich selbstständig um
- Manuelle Anpassung nötig: Analoge Uhren, Haushaltsgeräte wie Backöfen und Mikrowellen, Pkw-Borduhren
- Tipp für den Biorhythmus: Viel Tageslicht am Sonntag tanken, um die innere Uhr anzupassen
— Redaktion: LeserECHO Emden










News
PHP2Shell: Kritische Sicherheitslücken in PHP – Updates für Webseitenbetreiber stehen bereit
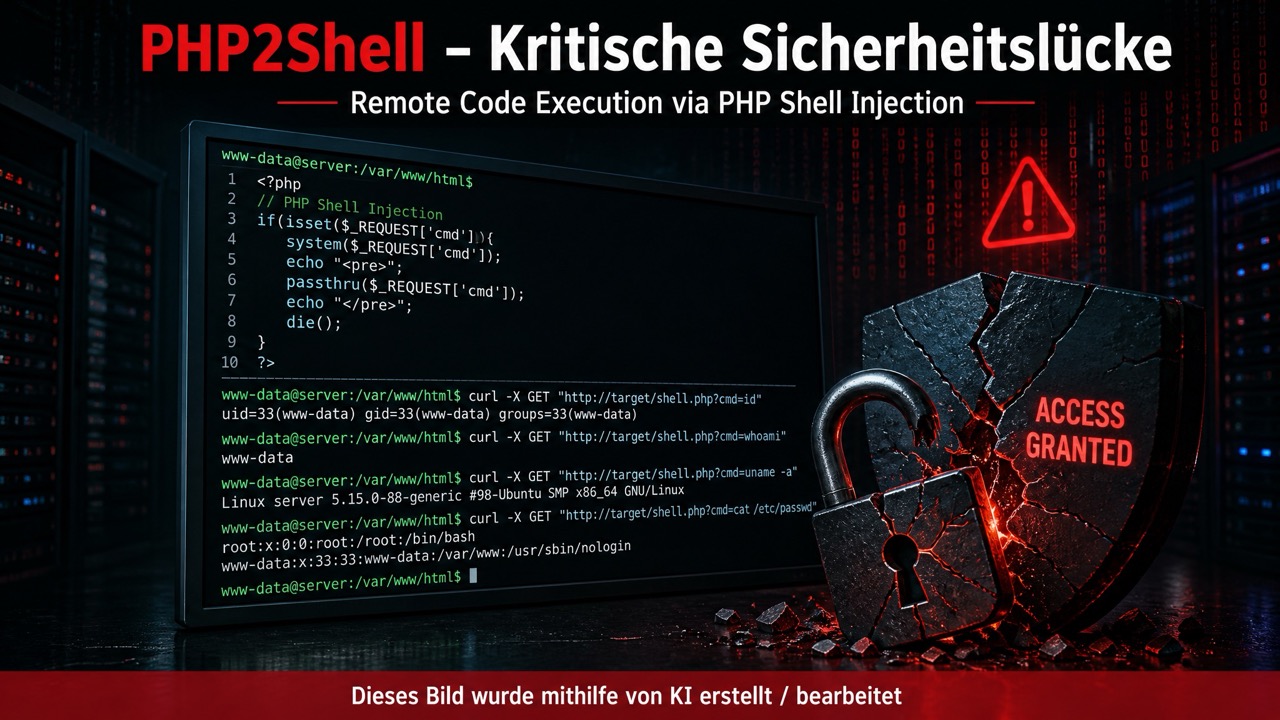
Zwei schwerwiegende Sicherheitslücken in der Programmiersprache PHP setzen derzeit Webseiten unter Druck. Unter dem Namen „PHP2Shell“ werden Schwachstellen zusammengefasst, über die Angreifer unter bestimmten Voraussetzungen ohne Anmeldung Schadcode auf einem Webserver ausführen oder vertrauliche Daten auslesen können. Sicherheitsupdates sind seit dem 21. Oktober 2026 verfügbar. Fachleute raten, diese unverzüglich einzuspielen. Stand der Recherche: 22. Oktober 2026.
Was hinter PHP2Shell steckt
PHP arbeitet im Hintergrund vieler Internetangebote. Verbreitete Systeme wie WordPress, Joomla und Drupal nutzen diese Technik. Die jetzt bekannt gewordenen Schwachstellen betreffen jedoch nicht ein einzelnes Plugin oder ein bestimmtes Redaktionssystem, sondern die PHP-Laufzeitumgebung selbst.
Die beiden Lücken tragen die Kennungen CVE-2026–109618 und CVE-2026–109619. Das PHP-Projekt bewertet sie mit jeweils 9,2 von zehn Punkten auf der Schweregradskala CVSS 4.0 als kritisch.
Vereinfacht gesagt entstehen die Probleme beim Umgang mit Speicher und bei schwerwiegenden Fehlern während der Verarbeitung von Webanfragen. Interne Daten können dabei unvollständig initialisiert bleiben, oder es bleiben Verweise auf bereits freigegebenen Speicher erhalten. Angreifer können solche Zustände mit präparierten Anfragen ausnutzen. Mögliche Folgen sind die Ausführung fremden Programmcodes, der Zugriff auf sensible Informationen oder der Ausfall von Diensten. Welche Angriffsmöglichkeiten tatsächlich bestehen, hängt unter anderem von der eingesetzten PHP-Version und der Serverumgebung ab.
Welche Webseiten betroffen sein können
Nach Angaben des PHP-Sicherheitsteams müssen grundsätzlich alle PHP-Installationen geprüft werden, die Webanfragen bedienen. Dazu gehören unter anderem PHP-FPM, Apache mit mod_php, php-cgi, FrankenPHP und LiteSpeed.
Das höchste Risiko sieht das PHP-Team bei Apache mit mod_php. Hier wurde ein Angriff nachgewiesen, der bereits vor der Ausführung des eigentlichen Anwendungscodes ansetzen kann. Auch sorgfältig programmierte Webseiten sind damit nicht automatisch geschützt.
Sicherheitsforscher von Wiz haben Angriffe auf Testinstallationen von WordPress, Drupal und Joomla gezeigt. Diese Beispiele belegen mögliche Auswirkungen. Sie bedeuten nicht, dass jede Installation dieser Systeme bereits erfolgreich angegriffen wurde.
Bereinigte Versionen und der Stand bei älteren Systemen
Am 21. Oktober 2026 hat das PHP-Projekt bereinigte Versionen veröffentlicht: PHP 8.2.35, PHP 8.3.36, PHP 8.4.27 und PHP 8.5.12.
Für ältere Installationen ist besondere Aufmerksamkeit nötig. PHP 8.1 und ältere Versionsreihen erhalten vom PHP-Projekt keine regulären Updates mehr. Einzelne Distributoren oder Anbieter mit Langzeitunterstützung können eigene Sicherheitskorrekturen bereitstellen. Das PHP-Sicherheitsteam hat außerdem Quellcodekorrekturen für die älteren Reihen 7.4, 8.0 und 8.1 veröffentlicht.
Entscheidend ist deshalb nicht allein die angezeigte Versionsnummer, sondern ob der zuständige Anbieter die Fehler in seinem Paket bereits behoben hat.
Dass die Gefahr nicht nur theoretisch besteht, zeigt ein Bericht von Cloudflare. Das Unternehmen hat nach eigenen Angaben Angriffsverkehr gegen seine Kunden beobachtet. Dabei hätten Angreifer ihre Anfragen verändert, um Schutzregeln zu umgehen. Solche Beobachtungen sind von einem bestätigten erfolgreichen Einbruch in einen konkreten Server zu unterscheiden.
Was Betreiber jetzt tun sollten
Die wichtigste Empfehlung des PHP-Sicherheitsteams ist eindeutig: Nur ein Update behebt die Schwachstellen vollständig. Ein Update des Redaktionssystems oder seiner Erweiterungen allein reicht nicht. Aktualisiert werden muss die darunterliegende PHP-Umgebung. Bei betreuten Hostingpaketen ist dafür üblicherweise der Hostinganbieter zuständig.
Malwarebytes empfiehlt Webseitenbetreibern ausdrücklich, beim Hosting- oder IT-Dienstleister nachzufragen, ob die Sicherheitskorrekturen bereits installiert und nicht lediglich eingeplant sind. Auch ältere Webseiten und weitere Anwendungen sollten dabei berücksichtigt werden.
Für Vereine, Unternehmen und andere Seitenbetreiber in Emden und der Region ergeben sich daraus fünf konkrete Schritte. Zuerst sollte geprüft werden, welche Webseiten, Anwendungen und Geräte mit Weboberfläche PHP verwenden. Danach müssen die passenden Sicherheitskorrekturen des PHP-Projekts oder des jeweiligen Anbieters unverzüglich eingespielt werden. Nach dem Update sind die betroffenen Webserver- und PHP-Prozesse neu zu starten, damit die korrigierte Software tatsächlich arbeitet. Bei nicht mehr unterstützten Systemen ist zu klären, ob ein Anbieter noch verlässliche Sicherheitsupdates liefert, oder ob eine Umstellung ansteht. Zusätzlich lohnt ein Blick in die Protokolle: ungewöhnliche Anfragen, gehäufte Speicherfehler, wiederholte Serverfehler oder unerklärliche Neustarts von PHP-Prozessen sind mögliche Warnsignale, für sich genommen aber kein Beweis für einen Angriff.
Firewall-Regeln ersetzen das Update nicht
Cloudflare hat Schutzregeln für seine Web Application Firewall bereitgestellt. Das Unternehmen betont selbst, dass diese nur eine zusätzliche Schutzschicht sind und das PHP-Update nicht ersetzen. Auch die vom PHP-Projekt beschriebenen vorübergehenden Konfigurationsmaßnahmen verringern lediglich einzelne Angriffsmöglichkeiten. Sie machen eine verwundbare Installation nicht vollständig sicher. Solche Eingriffe sollten Administratoren anhand der offiziellen Hinweise vornehmen.
Die US-Sicherheitsbehörde NSA empfiehlt, betroffene Systeme vorübergehend offline zu nehmen, wenn eine sofortige Aktualisierung nicht möglich ist, bis ein ausreichender Schutz hergestellt werden kann. Außerdem rät sie zu einer Bestandsaufnahme und verstärkter Protokollierung.
Was das für Besucher von Webseiten bedeutet
Für gewöhnliche Internetnutzer sind die nötigen PHP-Updates auf den betroffenen Servern vorzunehmen, nicht auf dem eigenen Smartphone oder Computer. Eine vorübergehende Wartungsseite ist außerdem kein automatischer Hinweis auf einen erfolgreichen Angriff. Sie kann eine Vorsichtsmaßnahme sein, während Betreiber ihre Systeme aktualisieren.
Malwarebytes rät dennoch zur Aufmerksamkeit. Unerwartete Weiterleitungen, ungewöhnliche Downloads oder wiederholte Anmeldeaufforderungen sollten auch auf bekannten Webseiten kritisch geprüft werden.
Für Webseitenbetreiber besteht unmittelbarer Handlungsbedarf. Wer die eigene Internetseite nicht selbst technisch betreut, sollte jetzt beim zuständigen Dienstleister nachfragen und sich die erfolgte Absicherung der PHP-Umgebung bestätigen lassen.
Das Wichtigste auf einen Blick
- Schwachstellen: CVE-2026–109618 und CVE-2026–109619, jeweils mit 9,2 von 10 Punkten (CVSS 4.0) als kritisch bewertet
- Bereinigte Versionen seit 21. Oktober 2026: PHP 8.2.35, 8.3.36, 8.4.27 und 8.5.12
- Besonders betroffen: Webserver-Betriebsarten wie PHP-FPM, Apache mit mod_php, php-cgi, FrankenPHP und LiteSpeed; höchstes Risiko bei Apache mit mod_php
- Wichtigster Schritt: PHP-Umgebung aktualisieren und die Prozesse neu starten, nicht nur WordPress oder Plugins
- Ältere Systeme: PHP 8.1 und älter ohne reguläre Updates des PHP-Projekts; Quellcodekorrekturen liegen für 7.4, 8.0 und 8.1 vor
Verwendete Quellen
- PHP-Projekt: Offizielle Sicherheitswarnung und Updatehinweise vom 21. Oktober 2026 – Schwachstellen, betroffene Betriebsarten, bereinigte Versionen und Grenzen vorübergehender Schutzmaßnahmen.
- Wiz Research: PHP2Shell: AI uncovers critical RCE vulnerabilities – technische Hintergründe, Angriffsnachweise in Testumgebungen und Hinweise zur Untersuchung auffälliger Aktivitäten.
- Cloudflare: Cloudflare deploys protections against php2shell vulnerability – beobachteter Angriffsverkehr und ergänzende Firewall-Schutzmaßnahmen.
- National Security Agency: Critical Patches Recommended for PHP Vulnerabilities – Empfehlungen zu Bestandsaufnahme, Updates, Protokollierung und vorübergehender Abschaltung.
- Malwarebytes Labs: PHP2Shell: Why websites are going offline for emergency security updates – Handlungsempfehlungen für Webseitenbetreiber und Besucher.
— Redaktion: LeserECHO Emden
Am 3. Oktober erinnert Deutschland an seine Wiedervereinigung. An diesem Tag im Jahr 1990 trat der Einigungsvertrag offiziell in Kraft: Die zuvor über Jahrzehnte getrennten deutschen Staaten wurden wieder zu einem gemeinsamen Land. Vorausgegangen waren der mutige, friedliche Protest unzähliger Bürgerinnen und Bürger in der damaligen DDR, der historische Fall der Berliner Mauer am 9. November 1989 sowie intensive politische Verhandlungen auf nationaler und internationaler Ebene.
Ein Meilenstein für Freiheit, Demokratie und Zusammenwachsen
Der Tag der Deutschen Einheit ist weit mehr als der bloße Rückblick auf einen formalen Staatsakt im Kalender. Das Datum mahnt und erinnert an die vielen Menschen, die für bürgerliche Grundrechte und demokratische Mitbestimmung friedlich auf die Straße gingen, an Familien und Freundeskreise, die über vier Jahrzehnte hinweg durch Stacheldraht und Grenzanlagen zerrissen waren, und an einen tiefgreifenden politischen Wandel, der gänzlich ohne Gewalt glückte.
Gleichzeitig steht der 3. Oktober für die anhaltende gesellschaftliche Aufgabe, das Zusammenwachsen von Ost und West tagtäglich mit Leben zu füllen – getragen von gegenseitiger Offenheit für individuelle Lebenserfahrungen und von Respekt vor dem, was Menschen in den verschiedenen Regionen geprägt hat.
Lokale Perspektive: Zusammenhalt an der Küste
Auch bei uns in Emden und Ostfriesland lässt sich dieser Feiertag als willkommener Anlass begreifen, über das Miteinander und den gesellschaftlichen Zusammenhalt nachzudenken. Am nordwestlichen Rand der Bundesrepublik gelegen, in unmittelbarer Nachbarschaft zu den Niederlanden, ist unsere Region seit jeher von regem Austausch über Staats- und Kulturgrenzen hinweg geprägt.
In einer Seehafenstadt wie Emden gehören Begegnungen mit Menschen unterschiedlichster Herkunft, Traditionen und Lebensentwürfe ganz selbstverständlich zum alltäglichen Straßenbild. Dieses Miteinander ist keine Selbstverständlichkeit, sondern ein wertvolles Gut, das Tag für Tag durch ein respektvolles, solidarisches Verhalten gepflegt werden muss.
Vielfalt der Biografien ernst nehmen
Die Vereinigung vor über drei Jahrzehnten hat Deutschland grundlegend verändert. Doch sie verlief und wirkt für Menschen je nach persönlicher Biografie bis heute sehr unterschiedlich. Während die einen vor allem den kraftvollen Aufbruch, offene Grenzen und die neu gewonnene persönliche Freiheit in den Vordergrund stellen, verbinden andere mit den Nachwendejahren auch harte wirtschaftliche Umbrüche, soziale Verunsicherungen und tiefgreifende Brüche in den eigenen Erwerbsbiografien.
Beide Seiten gehören untrennbar zur gemeinsamen Geschichte der Einheit. Vorurteilsfreies Zuhören und das aufrichtige Interesse an den unterschiedlichen Perspektiven bilden das tragfähige Fundament, um dauerhaft Verständnis füreinander zu sichern.
Freiheit und Demokratie sind Errungenschaften, die nicht von allein bestehen. Sie bedürfen der aktiven Mitgestaltung. Echter Zusammenhalt wächst nicht allein durch Gesetze oder Festakte, sondern im Alltag vor Ort: im nachbarschaftlichen Gespräch, im ehrenamtlichen Engagement in Vereinen, am Arbeitsplatz und überall dort, wo Menschen Verantwortung für ihr Umfeld übernehmen.
So ist der Tag der Deutschen Einheit ein lebendiger Auftrag an uns alle: Unterschiede mit Gelassenheit auszuhalten, verbindende Gemeinsamkeiten in den Mittelpunkt zu rücken und die Zukunft gemeinsam zu gestalten – in ganz Deutschland ebenso wie hier bei uns in Ostfriesland.
— Redaktion: LeserECHO Emden

Polizeibericht: Tageswohnungseinbruch in Leer, folgenschwere Trunkenheitsfahrten und Sturmtief „Luise“ im Landkreis Leer
Ein Tageswohnungseinbruch in der Holunderstraße in Leer, ein Alleinunfall mit mehr als zwei Promille in Ostrhauderfehn sowie mehrere Fahrten unter...

Eine Stunde geschenkt: In der Nacht auf Sonntag endet die Sommerzeit
Es ist wieder so weit: In der Nacht von Samstag, 24. Oktober, auf Sonntag, den 25. Oktober 2026, wurden die...

Saisonende auf dem Wasser: Warum Boote jetzt ins Trockene gehören – und wie „Frieda“ an Land schwebte
Die Tage werden spürbar kürzer, die Nächte empfindlich kühl und der herbstliche Wind fegt über die ostfriesischen Kanäle und Meere:...


Polizeibericht: Mit über zwei Promille im Graben gelandet in Leer-Bingum sowie Fahrt ohne Fahrerlaubnis in Emden
Ein schwerer Trunkenheitsunfall in den frühen Morgenstunden im Leeraner Ortsteil Bingum sowie das vorzeitige Ende einer Autofahrt auf der Auricher...


Polizeibericht: Betrugsversuche durch falsche Polizisten auf Borkum, verletzte Pedelec-Fahrerin in Westoverledingen und Wohnungseinbruch in Leer
Eine Welle betrügerischer Telefonanrufe falscher Polizeibeamter auf der Insel Borkum, ein Abbiegeunfall mit einer verletzten Pedelec-Fahrerin in Westoverledingen, ein Wohnungseinbruch...

PHP2Shell: Kritische Sicherheitslücken in PHP – Updates für Webseitenbetreiber stehen bereit
Zwei schwerwiegende Sicherheitslücken in der Programmiersprache PHP setzen derzeit Webseiten unter Druck. Unter dem Namen „PHP2Shell“ werden Schwachstellen zusammengefasst, über...

Stricken für den guten Zweck: „Brückenwolle“ in Emden unterstützt Aktion für Kinder in Not
Foto: Brückenwolle - Kreativ mit den eigenen Händen arbeiten, zu Wolle und Stricknadeln greifen und damit zugleich Kindern in existenziellen Notlagen...

Dem Watt auf den Grund gehen: Watterkundung am Naturstrand an der Knock
Foto: Nationalpark-Haus Greetsiel - Was krabbelt eigentlich verborgen im Schlick, welche Muscheln graben sich in den Sand ein und wie überstehen...